Splunk объявила о трансформационном сдвиге на фоне появления ИИ‑агентов, меняющих корпоративную ИТ‑среду
На конференции .conf26 в Денвере Splunk представила серию обновлений платформы, средств безопасности и наблюдаемости, которые руководители компании охарактеризовали как трансформационные, а не просто инкрементальные. Объявления сделали ставку на подготовку предприятий к эпохе, в которой доминирующую роль будут играть автономные ИИ‑агенты.
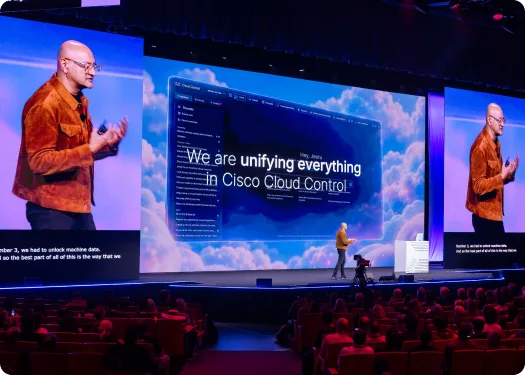
Открывая мероприятие, президент и главный директор по продуктам Cisco Джиту Пател описал ключевые новшества и партнёрские соглашения. В числе анонсированных инициатив — многолетнее соглашение с давним партнёром AWS о совместной разработке решений в области безопасности и усиленное сотрудничество с NVIDIA для предоставления Splunk AI заказчикам с локальной инфраструктурой.
Также была представлена новая токеномика, решение Splunk Agent Observability для отслеживания расходов на ИИ и использования кодирующих агентов в реальном времени с привязкой их внедрения к бизнес‑ценности, а также развитие концепции агентного SOC (центра операций безопасности) через объединение корпоративной телеметрии с специализированными ИИ‑агентами, использующими как передовые, так и предметно‑ориентированные модели в рамках инициативы Splunk Agentic SOC Workforce.
Пател предварил анонсы анализом тенденций в индустрии и тем, что компаниям необходимо учитывать, чтобы получить максимум от ИИ при одновременном учёте связанных рисков. Он отметил переход от чат‑ботов к агентам и влияние этого перехода на потребление токенов и инфраструктурные требования. По его словам, в феврале впервые объём потребляемых агентами токенов превысил потребление токенов людьми; с того момента скорость потребления выросла в разы, и в настоящий момент агенты потребляют примерно в пять раз больше токенов, чем люди, несмотря на то что лишь небольшой процент пользователей можно считать продвинутыми.
Пател указал, что при дальнейшем росте числа активных пользователей инфраструктура потребуется принципиально иная. Он подчеркнул серьёзные последствия для инфраструктуры: агенты могут работать круглосуточно, не ожидая начала взаимодействия человеком, и, по данным исследований Cisco, агент использует на 450% больше сетевой пропускной способности, чем человек при выполнении той же задачи.
Изменяется и масштаб инференса: по цитируемой прогнозной оценке, значительная доля глобальной вычислительной мощности ИИ будет расходоваться на инференс, а не на обучение, что служит доказательством перехода моделей из экспериментальной стадии в рабочие нагрузки, приносящие реальную отдачу. Пател ожидает, что спрос распространится по облачным, локальным дата‑центрам и по новому классу «рабочих» вычислительных устройств на местах сотрудников, при котором организации смогут эксплуатировать десятки тысяч таких устройств, а в конечном счёте — и триллионы агентов.
Люди, по его словам, в перспективе могут иметь сотни и даже тысячи агентов, работающих от их имени. Это порождает три ключевые задачи: оптимизация ИИ в масштабе, защита на скорости машин и преобразование машинных данных в агентные действия. В ответ Splunk предложит три критических возможности.
Во‑первых, наблюдаемость ИИ: инструменты для мониторинга использования инфраструктуры, производительности моделей, времени выполнения приложений и поведения агентов; новые возможности токеномики позволят выявлять расходы на ИИ и вмешиваться, когда агент начинает потреблять чрезмерные ресурсы.
Во‑вторых, агентный SOC, который нацелен перевести реагирование на инциденты с человеческой скорости на машинную.
В‑третьих, единая дата‑фабрика: решение для корреляции сетевой, прикладной, инфраструктурной и безопасной телеметрии. Центральным элементом презентации назван Cisco Data Fabric, поскольку он способен анализировать данные там, где они находятся, без необходимости копировать всю информацию в Splunk. Это, по замыслу компании, снизит накладные издержки и упростит работу с большими объёмами распределённой телеметрии.
В ходе основного доклада на сцену вышли несколько клиентов и партнёров Splunk, включая генерального директора Intel Лип‑Бу Тана. Пател обратился к нему с просьбой дать совет о том, как человечеству максимизировать преимущества ИИ и одновременно минимизировать связанные риски. Тан рекомендовал принимать ИИ и уделять особое внимание безопасности и защите данных: по его словам, модели следует запускать там, где находятся данные, но при этом обеспечивать их надёжную защиту. Он призвал не воспринимать ситуацию исключительно в негативном ключе, отметив значительный положительный потенциал технологий.
В неформальной беседе Тан также рассказал о собственном режиме дня: у него множество встреч ежедневно, включая три «ужинные» встречи с разными блюдами, а также регулярные занятия плаванием.