Достижения Akamai Technologies в регионе APJ
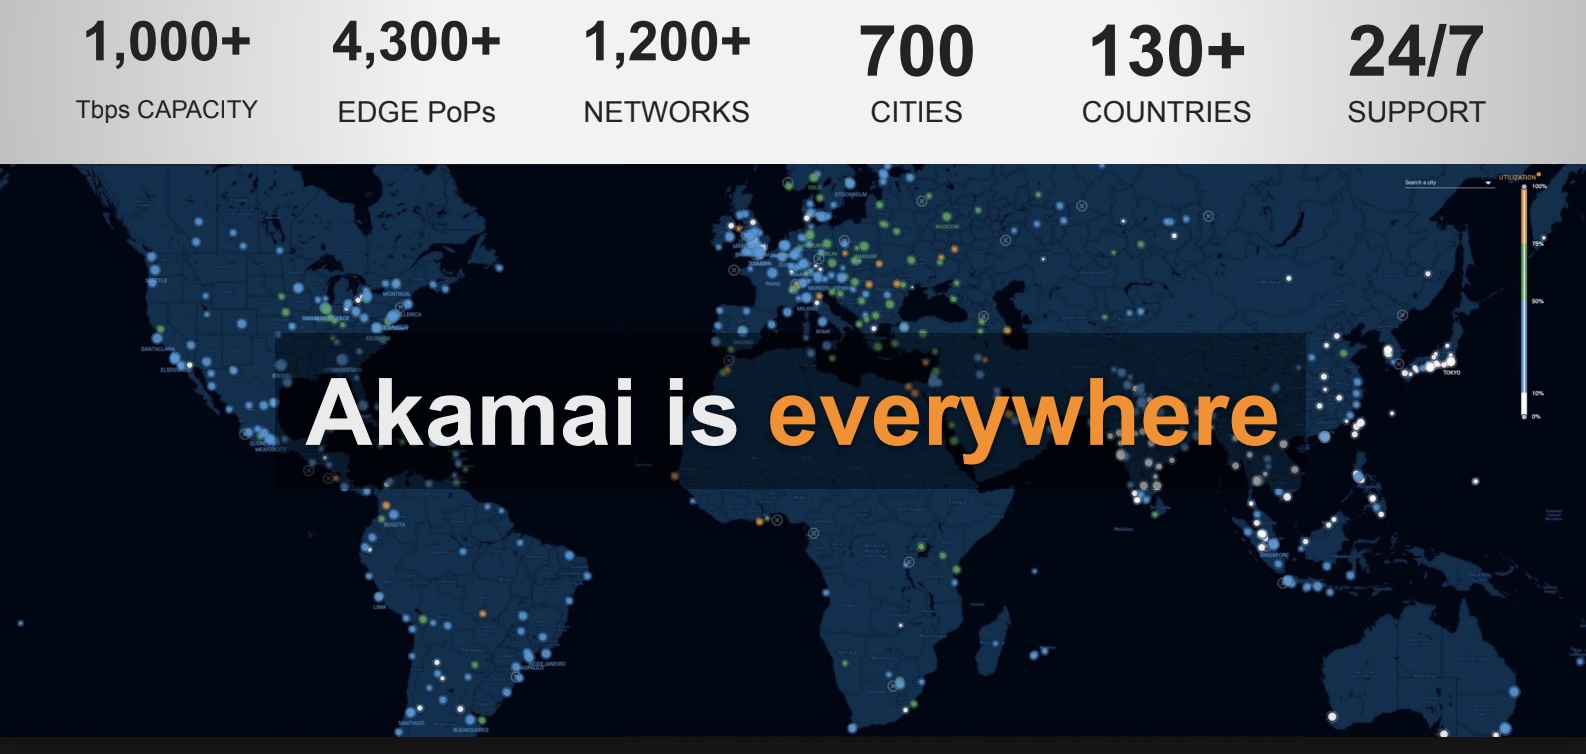
Американская облачная компания в сфере кибербезопасности Akamai Technologies объявила о значительном региональном достижении: выручка в регионе Азия–Тихоокеанский регион и Япония (APJ) превысила рубеж в 1 миллиард долларов США. Это объявление совпало с крупной перестановкой в руководстве и серией важных продуктовых релизов, направленных на противодействие ухудшающейся обстановке с киберугрозами в Австралии и шире по региону APJ.
По мере того как организации переходят от опытных проектов с искусственным интеллектом к его реальному внедрению, Akamai расширила региональную исполнительную команду, чтобы управлять следующим этапом развития инфраструктуры, ориентированной на edge, и реализации принципов zero-trust. В результате изменений в руководстве Шон Ли назначен старшим вице‑президентом по региональным продажам и управляющим директором по региону APJ; его задача — помогать предприятиям масштабировать облачные, защитные и AI‑стратегии.
В поддержку операционного курса Фиона Чжан стала вице‑президентом по каналам продаж и программам для APJ с целью повысить стратегическую ценность каналов и партнёрских программ, пока местные организации сталкиваются с сильно усложнёнными цифровыми и безопасностными ландшафтами. Назначения руководителей произошли в критический момент для региональных предприятий, которые испытывают трудности с контролем стремительно растущих цифровых следов.
Киберугрозы и вызовы для организаций
В основе этой нестабильности — бурное разрастание интерфейсов прикладного программирования (API), резко ускоренное широким распространением генеративных AI‑инструментов. Новейшее исследование Akamai выявляет серьёзный разрыв в киберустойчивости: 81% организаций в регионе APJ за последний год столкнулись как минимум с одним инцидентом, связанным с API. Эти нарушения наносят значительный ущерб: средние финансовые потери от локальных инцидентов с API теперь превышают 1 миллион долларов США из‑за обширных работ по восстановлению, простоев систем и регулируемых рисков.
По словам Рубена Ко, директора по безопасности технологий и стратегии Akamai в регионе APJ, угрозу значительно усугубляет сдвиг в рабочих процессах разработки ПО. Локальные инженерные команды всё активнее используют сопилотов для генерации кода с помощью AI — явление, в профессиональном жаргоне называемое «vibe coding». Хотя такие инструменты заметно повышают продуктивность разработчиков, они подставляют организации, заливая продакшен неоттестированным кодом, небезопасными настройками и неучтёнными «теневыми API». Поскольку эти конечные точки создаются быстро и без надлежащего тестирования безопасности или централизованного инвентаря, они формируют незамечаемые «черные ходы», обходящие традиционные периметровые защиты.
Рост атак и новые решения
Масштаб угрозы дополнительно подчёркивается резким ростом автоматизированных, высокоскоростных атак, нацеленных на региональную инфраструктуру. Телеметрия Akamai зафиксировала около 65 миллиардов атак на веб‑приложения и API в регионе APAC за указанный период, что отражает значительный годовой рост. Одновременно атаки уровня приложений (Layer 7 DDoS) увеличились более чем вдвое за последние годы.
Злоумышленники используют сложные, усиленные AI «супер‑ботнеты», такие как Aisuru и Kimwolf — продвинутые варианты печально известного ботнета Mirai — для запуска неослабных многоцелевых кампаний, имитирующих поведение реальных браузеров, что делает их особенно трудными для обнаружения традиционными сигнатурными межсетевыми экранами. Для противодействия уязвимостям на уровне браузера и приложений Akamai совершила ряд активных шагов, включая приобретение разработчика защищённого корпоративного браузера LayerX.
Телеметрические данные из приобретённых технологий выявили крупную «слепую зону» управления: 47,11% корпоративных AI‑разговоров происходят через неуправляемые личные идентичности, а не через корпоративные аккаунты. Кроме того, 14,4% AI‑сессий, связанных с корпоративной электронной почтой, привязаны к личным «freemium» подпискам, что означает, что чувствительные корпоративные данные фактически попадают в публичные большие языковые модели для обучения без надзора IT и аудита соответствия.
Новые угрозы и меры защиты
Исследователи безопасности также предупреждают о появлении в дикой природе высокоизощрённых эксплойтов, ориентированных на браузеры, например CursorJacking и CometJacking. В атаке CursorJacking злонамеренное расширение браузера или среды разработки использует свои права доступа, чтобы опрашивать локальную базу данных SQLite разработчика и тихо похищать открытые ключи API таких сервисов, как OpenAI или Anthropic, а также контекст активного исходного кода, отправляя их на сервер, контролируемый атакующим.
CometJacking эксплуатирует AI‑нативные браузеры, например Comet от Perplexity, встраивая в обычные веб‑страницы вредоносные инструкции; когда автономный агент браузера парсит страницу, непрямая инъекция подсказки вынуждает агента обходить аутентификацию пользователя, получать доступ к локальным письмам и выносить конфиденциальные локальные файлы.
В ответ на такие утечки Akamai представила Workforce Protector — решение для защиты взаимодействий, которое обеспечивает видимость в реальном времени и инлайн‑редактирование данных при использовании сотрудниками и AI‑агентами без необходимости менять браузеры или кардинально перестраивать сетевые архитектуры.
Agentic Security Framework и сотрудничество с NVIDIA
Чтобы защитить более широкую «машинную экономику», когда компании разворачивают полностью автономные агенты для выполнения транзакций, Akamai анонсировала Agentic Security Framework. Разработанная в партнёрстве с глобальными игроками финансового и технологического секторов, включая Visa, Skyfire и TollBit, эта рамочная модель устанавливает надёжный уровень верификации и коммерческого контроля для автоматизированного трафика.
В рамках этой модели, когда автономный бот пытается получить доступ к корпоративной сети, edge‑инфраструктура Akamai перенаправляет его к базе идентификации Skyfire Know Your Agent (KYA). Боту предлагается зарегистрироваться, подтвердить свою личность и сгенерировать криптографический токен, который включается в последующие запросы через специальный заголовок skyfire‑pay‑id. После верификации Akamai направляет агента на платную проверку TollBit, где владельцы сайтов могут применять лицензионные условия и взимать плату с AI‑краулеров по модели pay‑per‑use.
Интеграция с платёжным протоколом Visa криптографически защищает путь оформления транзакции, предотвращая захват агентов, когда мошеннические синдикаты пытаются скомпрометировать легитимных потребительских ботов для несанкционированных покупок с использованием сохранённых платёжных данных.
Наконец, чтобы защитить высокопроизводительную физическую инфраструктуру, на которой размещаются эти модели, Akamai углубила техническое сотрудничество с NVIDIA для внедрения принципов zero‑trust непосредственно в AI‑фабрики. Решение интегрирует микрозональную сегментацию Akamai Guardicore с высокопроизводительной архитектурой хранения NVIDIA Vera BlueField‑4 STX. Эта встроенная в аппаратное обеспечение микросегментация обеспечивает, что даже в случае компрометации конкретного автономного агента или виртуального контейнера злоумышленник не сможет передвигаться латерально по сети и получить доступ к критически важным дата‑лейкам или контекстной памяти моделей.
Интеграция Akamai с моделью готовности к AI World Wide Technology ARMOR сочетает эту микросегментацию с защитой API и DDoS‑защитой Prolexic, обеспечивая многослойную, работающую в реальном времени оборону без добавления задержек для критически важных по производительности AI‑нагрузок.